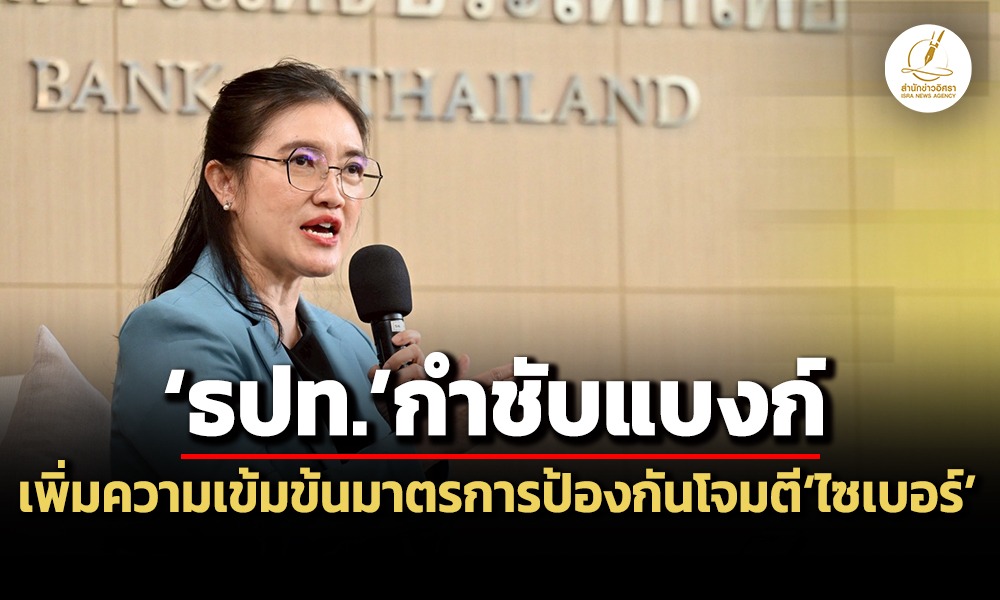
‘แบงก์ชาติ’ เรียกประชุม CIO ‘สถาบันการเงิน’ กำชับเพิ่มความเข้มข้นมาตรการป้องกันโจมตี ‘ไซเบอร์’-เฝ้าระวังภัยคุกคาม ขณะที่ ‘ก.ล.ต.’ แจ้ง ‘ผู้ประกอบการ’ ภายใต้กำกับฯ ยกระดับป้องกันภัยคุกคาม
...........................................
เมื่อวันที่ 9 พ.ย. น.ส.สุวรรณี เจษฎาศักดิ์ รองผู้ว่าการ ด้านเสถียรภาพสถาบันการเงิน ธนาคารแห่งประเทศไทย (ธปท.) เปิดเผยว่า จากเหตุการณ์ระบบเทคโนโลยีสารสนเทศขัดข้องและการโจมตีทางไซเบอร์ที่เกิดขึ้นกับสถาบันการเงินในต่างประเทศ ธปท. ได้ติดตามสถานการณ์ดังกล่าวอย่างใกล้ชิด ซึ่งปัจจุบันยังไม่พบผลกระทบต่อการให้บริการของสถาบันการเงินในไทย
ทั้งนี้ เพื่อเตรียมความพร้อมด้านภัยไซเบอร์ ธปท. ได้เรียกประชุมผู้บริหารสูงสุดด้านเทคโนโลยีสารสนเทศ (CIO) ของสถาบันการเงินทุกแห่ง รวมถึงศูนย์ประสานงานด้านความมั่นคงปลอดภัยเทคโนโลยีสารสนเทศภาคธนาคาร (TB-CERT) สมาคมธนาคารไทย (TBA) ในการเพิ่มความเข้มข้นของมาตรการป้องกันการรับมือทางไซเบอร์ ตลอดจนการเฝ้าระวังภัยคุกคามที่อาจจะเกิดขึ้น รวมถึงแลกเปลี่ยนข้อมูลที่เกี่ยวข้อง และมีการประเมินสถานการณ์เพื่อเตรียมความพร้อมรับมือให้สอดคล้องกับระดับความเสี่ยงภัยไซเบอร์
ธปท. และสถาบันการเงินจะติดตามพัฒนาการของสถานการณ์ด้านไซเบอร์อย่างใกล้ชิด โดยให้ความสำคัญกับการดูแลความต่อเนื่องระบบด้านเทคโนโลยีสารสนเทศและไซเบอร์ให้เป็นไปตามมาตรฐานที่กำหนด และจัดให้มีการซักซ้อมแผนฉุกเฉินสำหรับระบบการชำระเงินที่สำคัญอย่างต่อเนื่อง ซึ่งเป็นไปตามแผนบริหารความต่อเนื่องของธุรกิจ (Business Continuity Plan : BCP) และความปลอดภัยในการใช้บริการทางการเงินของประชาชนเป็นสำคัญ
วันเดียวกัน สำนักงานคณะกรรมการกำกับหลักทรัพย์และตลาดหลักทรัพย์ (ก.ล.ต.) เผยแพร่เอกสารข่าว โดยระบุว่า ก.ล.ต. ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ที่เกิดขึ้นในต่างประเทศ ซึ่งอาจส่งผลกระทบต่อระบบและบริการที่สำคัญอย่างต่อเนื่อง โดยให้ความสำคัญกับการเตรียมความพร้อมของผู้ประกอบธุรกิจภายใต้การกำกับดูแลของ ก.ล.ต. เพื่อให้สามารถรับมือกับภัยคุกคามที่อาจเกิดขึ้น และดูแลความต่อเนื่องในการให้บริการ รวมถึงลดความเสี่ยงที่อาจส่งผลกระทบต่อผู้ลงทุนและตลาดทุน
โดยที่ผ่านมาเมื่อวันที่ 3 พ.ย.2569 ก.ล.ต. ได้มีหนังสือเวียนถึงผู้ประกอบธุรกิจภายใต้การกำกับดูแล รวมถึงตลาดหลักทรัพย์และบริษัทในกลุ่มตลาดหลักทรัพย์ เพื่อแจ้งเตือนให้เพิ่มความเข้มข้นในการเฝ้าระวังภัยคุกคามทางไซเบอร์ รวมถึงทบทวนแนวทางและยกระดับการป้องกัน ตลอดจนเตรียมความพร้อมในการรับมือกับเหตุการณ์ที่อาจจะเกิดขึ้นให้เหมาะสมกับระดับความเสี่ยง อีกทั้งให้คณะกรรมการและผู้บริหารระดับสูงของผู้ประกอบธุรกิจให้ความสำคัญ
และเน้นย้ำว่า การบริหารจัดการความเสี่ยงด้านเทคโนโลยีสารสนเทศและภัยคุกคามทางไซเบอร์มิใช่หน้าที่ของหน่วยงานที่รับผิดชอบด้านเทคโนโลยีสารสนเทศ เพียงฝ่ายเดียว แต่เป็นความรับผิดชอบของคณะกรรมการและผู้บริหารระดับสูงของแต่ละหน่วยงานในการกำหนดทิศทาง การจัดสรรทรัพยากร การติดตามประสิทธิผลของมาตรการควบคุม และการกำกับให้มีการแก้ไขข้อบกพร่องอย่างทันท่วงที
ทั้งนี้ ก.ล.ต. มีแนวทางรองรับการบริหารจัดการกรณีเกิดเหตุการณ์ภัยคุกคามทางไซเบอร์ที่ส่งผลกระทบต่อผู้ประกอบธุรกิจ โดยมีทั้งกระบวนการติดตามและประเมินระดับความรุนแรง ประสานงานระหว่างหน่วยงานที่เกี่ยวข้อง และแนวทางการตอบสนองต่อเหตุการณ์ เพื่อให้สามารถดำเนินการได้อย่างเหมาะสมและเพียงพอตามระดับของสถานการณ์
นายเอนก อยู่ยืน รองเลขาธิการและโฆษก ก.ล.ต. กล่าวว่า ก.ล.ต. มีการติดตามพัฒนาการของสถานการณ์ภัยคุกคามทางไซเบอร์อย่างใกล้ชิด และประสานงานกับผู้ประกอบธุรกิจและหน่วยงานที่เกี่ยวข้องอย่างต่อเนื่อง โดยล่าสุดได้เน้นย้ำให้ผู้ประกอบธุรกิจปฏิบัติตามหลักเกณฑ์และข้อกำหนดด้านความมั่นคงปลอดภัยไซเบอร์อย่างเคร่งครัด เพื่อให้สามารถตอบสนองได้อย่างทันท่วงที
รวมทั้งทำให้ระบบงานมีความพร้อมในการรับมือกับภัยคุกคามทางไซเบอร์ และลดความเสี่ยงที่อาจส่งผลกระทบต่อผู้ลงทุนและการให้บริการ โดยต้องรายงานต่อ ก.ล.ต. ว่าผู้ประกอบธุรกิจมีการดำเนินการยกระดับเพื่อป้องกันภัยคุกคามทางไซเบอร์ตามที่ได้มีการแจ้งเตือน นอกจากนี้ ก.ล.ต. จะติดตามประเมินความเสี่ยงและพิจารณาความจำเป็นในการยกระดับมาตรการเพิ่มเติมให้เหมาะสมกับสถานการณ์
 Isranews Agency | สำนักข่าวอิศรา